お問い合わせ
ホームページ制作・集客支援のご相談/お問い合わせはこちらから
ご相談はこちらからお問い合わせください。お電話でのお問い合わせは電話代行サービスが受付致します。弊社から折返しご連絡いたしますのでご用件だけお伝えください。
※「とりあえず見積りだけが欲しい」という方はご遠慮ください。
「セキュリティのプラグインを入れたほうがいいと聞いたけれど、何をどう設定すればいいのかわからない」 「入れたまま、初期設定のままになっている」
このような会社は少なくありません。
WordPressのログイン画面は、URLが決まった形になっているため、誰でも見つけることができます。
攻撃するロボットは、このログイン画面にパスワードを何万回も自動で試し、入り込もうとします。
この記事では、無料のセキュリティプラグイン「CloudSecure WP Security」を使って、ログイン画面を守る設定方法を解説します。オービックがお客さまのホームページで実際に使っている推奨設定を一覧にしていますので、そのまま設定の参考にしてください。
※この記事は、セキュリティ対策の全体像をまとめた「ホームページのセキュリティ対策、今すぐ確認したいこと」のうち、「ログインを守る」部分の詳しい手順です。
この記事でわかること
CloudSecure WP Securityは、レンタルサーバー大手のエックスサーバー株式会社が提供している、WordPress用のセキュリティプラグインです。
| 特長 | 内容 |
|---|---|
| 料金 | 無料 |
| 言語 | 管理画面もサポートも日本語 |
| 提供元 | エックスサーバー株式会社(国内の企業が開発・保守) |
| 使えるサーバー | エックスサーバー以外(ロリポップ、さくらのレンタルサーバなど)でも利用可能 |
| 主な機能 | ログイン画面の保護、2段階認証、簡易的なWAF(攻撃の検知・遮断)、ログイン通知など |
個人が開発しているプラグインは、更新が止まってしまうこともあります。提供元がはっきりしていて、継続的に更新されていることは、セキュリティのプラグインを選ぶうえで大切なポイントです。
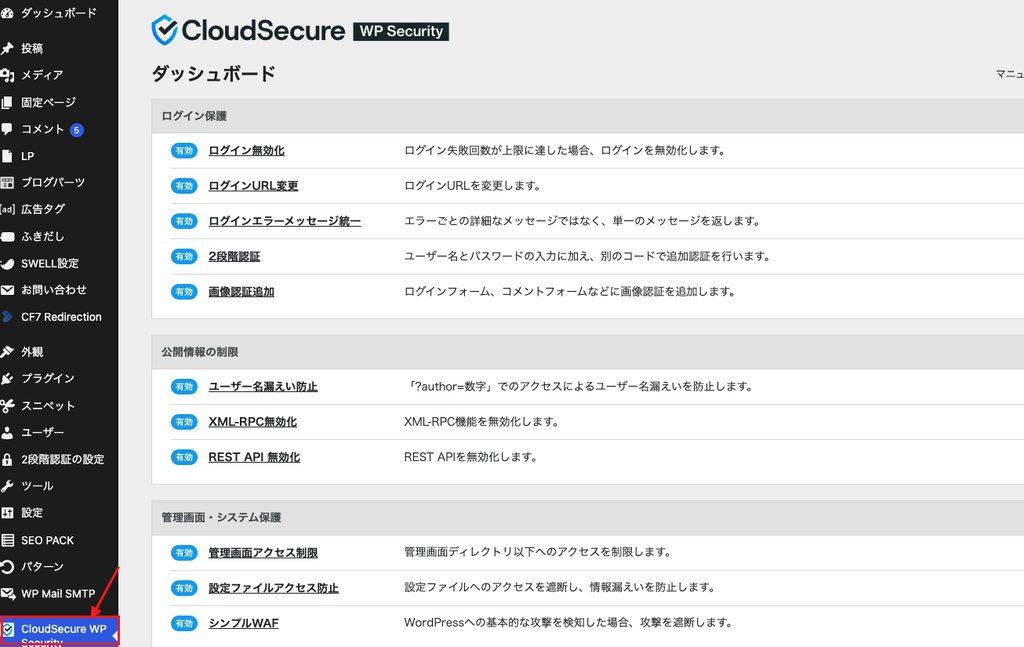
有効化すると、左メニューに「CloudSecure WP Security」の項目が追加されます。
エックスサーバーで「WordPressクイックスタート」や「WordPress簡単インストール」を使った場合は、最初からインストールされていることがあります。プラグインの一覧で確認してください。
CloudSecure WP Securityには12の機能があります。半分ほどは最初からONになっているため、自分で変える必要があるのは「ログインURL変更」「2段階認証」「画像認証追加」「シンプルWAF」の4つです。
| 機能 | 初期状態 | 推奨 | ポイント |
|---|---|---|---|
| ログインURL変更 | OFF | ONにする | ログイン画面の場所を隠す。変更後のURLは必ず保管 |
| 2段階認証 | OFF | ONにする | 管理者・編集者は必須。リカバリーコードを保管 |
| 画像認証追加 | OFF | ONにする | ログイン・パスワードリセットに適用 |
| シンプルWAF | OFF | ONにする | 基本的な攻撃を検知・遮断し、メールで通知 |
| ログイン無効化 | ON | そのまま | 失敗が続くと一時的にログインをブロック |
| ログインエラーメッセージ統一 | ON | そのまま | どの入力を間違えたか分からないようにする |
| ユーザー名漏えい防止 | ON | そのまま | URLからユーザー名を調べられないようにする |
| XML-RPC無効化 | ON | そのまま | スマホアプリなどで投稿していなければONのまま |
| 設定ファイルアクセス防止 | ON | そのまま | 重要なファイルを外から見られないようにする |
| 通知(ログイン・更新・エラー) | ON | そのまま | 心当たりのないログイン通知が来たらすぐ相談 |
| REST API無効化 | OFF | OFFのまま | ONにするとブロックエディタや一部のプラグインが動かなくなる |
| 管理画面アクセス制限 | OFF | 状況に応じて | 固定IPがない会社は、ログインの手間が増える |
※2026年10月時点の画面をもとにしています。設定を変更したら、各画面の「変更を保存」を必ずクリックしてください。
WordPressのログイン画面は、通常「https://会社のドメイン/wp-login.php」という決まったURLです。ここを変更すると、攻撃するロボットがログイン画面を見つけにくくなります。
設定方法
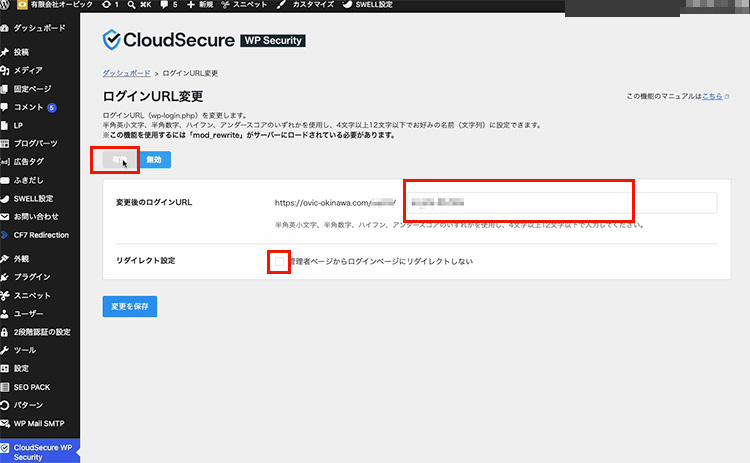
変更後のURLは、最初に表示される文字列のままでOK
必ずやること
4番の「リダイレクトしない」にチェックを入れないと、「/wp-admin/」と入力しただけで新しいログイン画面に転送されてしまい、URLを変えた意味が薄れます。
パスワードに加えて、スマートフォンのアプリやメールに届く6桁の数字を入力しないとログインできないようにする設定です。パスワードが漏れても、それだけではログインされません。
設定方法(全体の設定)
設定方法(ユーザーごとの設定)
全体の設定のあと、ログインする人がそれぞれ自分のアカウントで次の設定をします。
リカバリーコードは必ず保管してください。 スマートフォンを紛失したり機種変更したりしたときに、このコードがないとログインできなくなります。
認証方法は、スマートフォンのアプリのほうが安全です。メールでの認証は手軽ですが、メールアカウントが乗っ取られると意味がなくなるため、メールにも2段階認証を設定しておきましょう。
WAF(ワフ)は、ホームページの弱点をねらった攻撃を見つけて、遮断する仕組みです。CloudSecure WP Securityの「シンプルWAF」をONにすると、お問い合わせフォームなどを悪用した基本的な攻撃を検知し、管理者にメールで知らせます。
設定方法
ONにしたあと、お問い合わせフォームからテスト送信し、正しく送れるか確認してください。
プラグインの設定とあわせて、次のWordPressの設定も確認しておきましょう。
| 困りごと | 原因 | 対処法 |
|---|---|---|
| 変更後のログインURLを忘れた | ブックマークや記録をしていなかった | URLを変更したときに管理者宛てに届いたメールを確認する。エックスサーバーの場合は、サーバーパネルの「WordPress簡単インストール」→「詳細」でも確認できる |
| 自分は失敗していないのにブロックされた | 同じ社内ネットワークの誰かがログインに失敗した | しばらく待ってから再度ログインする。頻繁に起きる場合は「ログイン無効化」の回数を調整する |
| 2段階認証のコードが届かない・スマホをなくした | 機種変更、メールアドレスの変更など | 保管しておいたリカバリーコードでログインする |
| プラグインの一部が動かなくなった | XML-RPCやREST APIを使うプラグインと設定がぶつかっている | 「XML-RPC無効化」や「REST API無効化」の設定を見直す |
| どの方法でもログインできない | — | 無理に操作を続けず、ご相談ください。サーバー側からプラグインを停止して復旧できます |
ログインできない状態で、FTPやサーバーの管理画面からファイルを削除するのは危険です。操作に慣れていない場合は、専門家に任せてください。
エックスサーバーには、サーバーの機能として「WordPressセキュリティ設定」(ログイン試行回数制限、国外からのアクセス制限など)があります。CloudSecure WP Securityと併用して問題ありません。どちらも有効にしておくと、より守りが固くなります。
ただし、両方でログインの回数制限が働くため、ログインに何度か失敗すると、思ったより早くブロックされることがあります。
なお、エックスサーバーのサーバーパネル自体にも2段階認証を設定しておきましょう。WordPressをどれだけ守っても、サーバーの管理画面に入られると、ホームページ全体を書き換えられてしまいます。
「設定画面を見ても不安」「ログインできなくなるのが怖い」という方は、オービックにお任せください。
PHPのバージョンアップ作業(WordPress更新作業含む)では、次のセキュリティ強化作業もあわせて行っています。
料金:66,000円(税込) 作業期間:1〜2日程度
詳しくは「WordPressのPHPバージョン確認方法と8.3以上への更新手順」のサービス案内をご覧ください。
PHPバージョンアップ作業を申し込む/まずは相談する
受付時間(平日17時まで)
A. ログイン画面への攻撃を防ぐ対策としては、多くの会社のホームページで十分な効果があります。ただし、プラグインだけでは防げない攻撃もあります。WordPress本体やプラグインの更新、PHPのバージョンアップ、バックアップとあわせて行いましょう。
A. はい。WordPressの公式サイトから無料でインストールできるため、ロリポップやさくらのレンタルサーバなど、ほかのサーバーでも使えます。
A. はい。乗り換える場合は、SiteGuard WP Pluginを停止・削除してから、CloudSecure WP Securityを有効化してください。両方を同時に有効にすると、ログインできなくなることがあります。
A. 変わりません。変わるのは、管理画面に入るためのログイン画面のURLだけです。お客さまが見るページには影響しません。
A. 管理者と編集者は必ず設定してください。それ以外の権限の人も、記事を公開できる場合は設定をおすすめします。2段階認証は、ログインする人がそれぞれ自分のアカウントで設定します。